
شهریار نیوز:
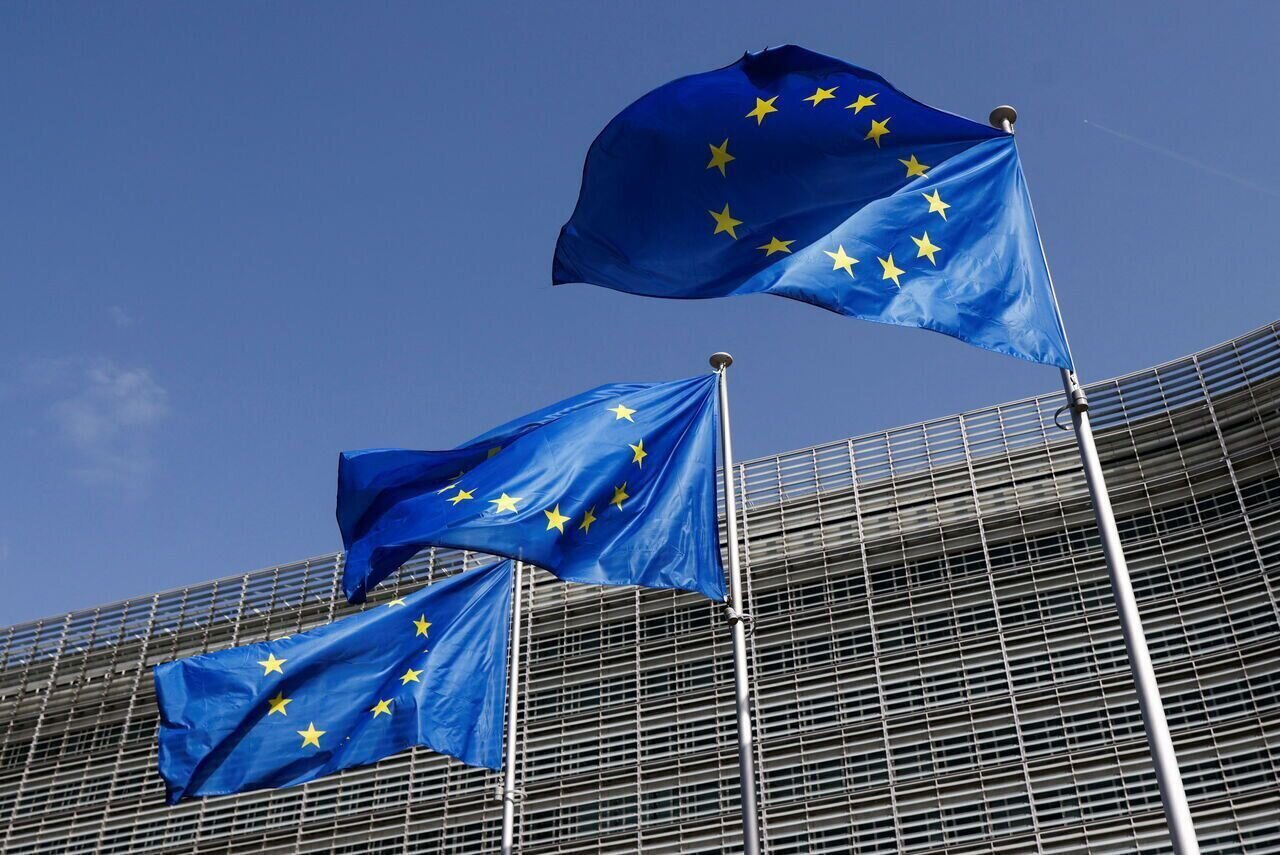
به گزارش خبرگزاری ایمنا و به نقل از یورونیوز، سامانههای داخلی منابع انسانی کمیسیون اروپا هدف یک حمله سایبری قرار گرفتهاند و کارشناسان امنیت سایبری اتحادیه اروپا در حال بررسی این موضوع هستند که آیا مهاجمان به اطلاعات شخصی و حساس کارکنان دسترسی پیدا کردهاند یا خیر.
هنوز هویت عاملان این حمله مشخص نیست و میزان خسارت نیز در دست بررسی است.
این حمله برای چند روز دسترسی کارکنان کمیسیون اروپا به سامانه «سیسپر» را مختل کرد؛ پلتفرمی که کارمندان از طریق آن اطلاعات حقوق و دستمزد خود را مشاهده میکنند، درخواست مرخصی استعلاجی یا تحصیلی ثبت میکنند، برگههای زمانی خود را ارسال میکنند و در دورههای آموزشی نامنویسی میکنند.
به گفته یکی از مقامهای کمیسیون اروپا که نخواسته نامش فاش شود، این سامانه روز پنجشنبه، ۲۸ آبان ۱۴۰۵، دوباره فعال شد، اما سامانه بیمه درمانی مشترک کارکنان همچنان از دسترس خارج بود.
با وجود اختلال در این خدمات، بیشتر کارکنان متوجه ابعاد حمله نشدند. اکنون تیم واکنش اضطراری رایانهای اتحادیه اروپا، موسوم به سرت-اییو، در حال ارزیابی خسارت و بررسی احتمال دسترسی مهاجمان به اطلاعات ذخیرهشده در سامانههای منابع انسانی است.
نگرانی اصلی این است که مهاجمان به دادههایی مانند نام کارکنان، رتبه شغلی و حقوقی، نشانی منزل و اطلاعات تماس آنها دسترسی پیدا کرده باشند.
کارشناسان هشدار میدهند که دسترسی به چنین اطلاعاتی میتواند زمینه را برای حملات هدفمندتر و پیچیدهتر علیه کارکنان اتحادیه اروپا فراهم کند. البته نفوذ به این سامانهها لزوماً به معنای دسترسی به اسناد داخلی کمیسیون نیست؛ زیرا این اسناد در زیرساختی جداگانه نگهداری میشوند.
این نخستین بار نیست که کمیسیون اروپا با حملات سایبری مواجه میشود. در اسفند ۱۴۰۴، زیرساخت ابری میزبان وبسایتهای رسمی اتحادیه اروپا هدف حمله قرار گرفت و حدود ۹۱.۷ گیگابایت داده، از جمله اطلاعات شخصی و محتوای ایمیلها، به سرقت رفت.
همچنین در دی ۱۴۰۴، حمله دیگری زیرساخت مرکزی مدیریت دستگاههای تلفن همراه کمیسیون را هدف قرار داد که احتمالاً به افشای نام و شماره تلفن کارکنان منجر شد.
کمیسیون اروپا تا زمان انتشار این گزارش به درخواست یورونیوز برای اظهارنظر درباره حمله اخیر پاسخ نداده بود و هنوز جزئیات بیشتری درباره عاملان و میزان اطلاعات احتمالی افشاشده منتشر نشده است.




ثبت دیدگاه